Souveraineté
Cloud souverain France : ce qui le distingue d'un simple hébergement en 2026
Comparez cloud souverain strict, de confiance et hybride puis testez le niveau de souveraineté de vos données en 5 questions.
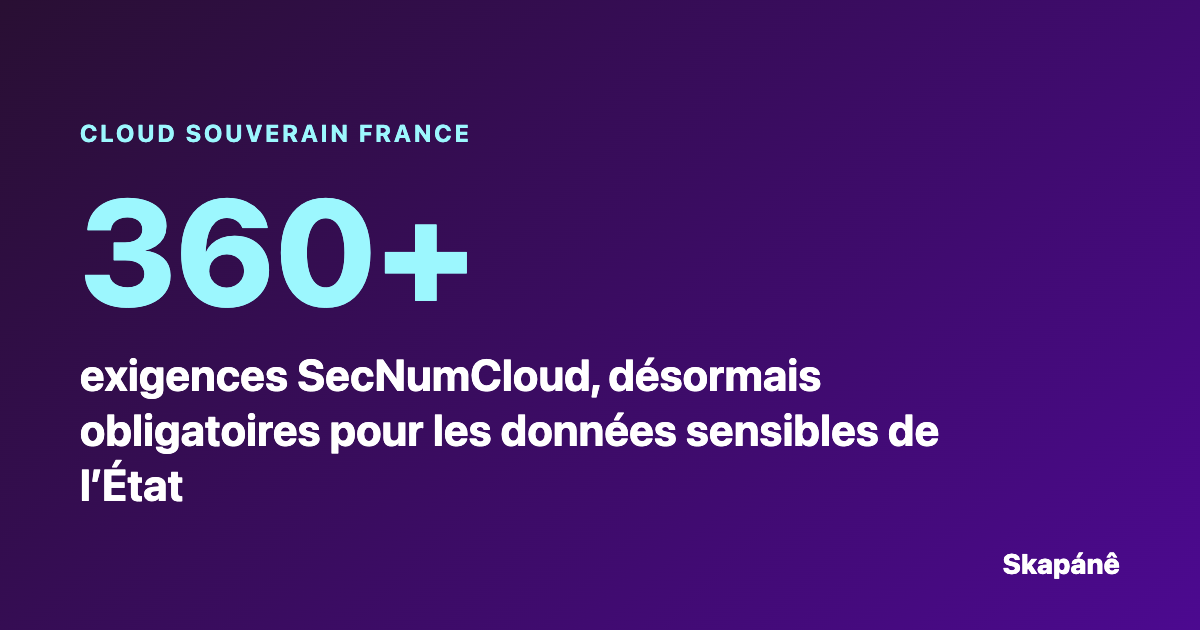
Le cloud souverain France change de statut : l'arrêté du 12 août 2026, entré en vigueur le 22 août, rend obligatoire la qualification SecNumCloud pour les services cloud qui traitent les données sensibles de l'État. Pour une entreprise comme pour une administration, choisir un fournisseur de cloud de confiance devient un arbitrage juridique et technique. Ce guide sépare l'hébergement français de l'infrastructure réellement souveraine.
Ce que « cloud souverain » veut vraiment dire en France
Qu'est-ce que le cloud souverain ?
Le cloud souverain désigne une infrastructure cloud dont les données, la technique et l'exploitation relèvent d'un cadre juridique maîtrisé. La souveraineté numérique se joue sur trois plans. Le plan juridique concerne le droit applicable au fournisseur cloud : un opérateur de droit français ou européen échappe aux lois étrangères. Le plan technique porte sur les technologies de l'infrastructure cloud et sur la dépendance à un éditeur américain. Le plan opérationnel vise qui administre les serveurs au quotidien. Un service de cloud computing ou d'informatique en nuage mérite le qualificatif de souverain seulement si ces trois plans restent sous contrôle d'une entité soumise au droit européen.
Cette définition écarte les raccourcis commerciaux. Un cloud public classique mutualise les ressources entre de nombreux clients sur plusieurs régions du monde. Un cloud souverain réserve au contraire un environnement délimité dont le périmètre géographique et juridique est contractuel. La notion d'indépendance technologique complète le tableau : une organisation qui veut garder la maîtrise de sa stratégie numérique évite de lier son sort à un seul écosystème étranger.
Héberger en France suffit-il à être souverain ?
Non. Un datacenter situé en France peut appartenir à une filiale d'un groupe américain et reste alors soumis au droit de ce pays. L'hébergement en France est nécessaire pour un cloud souverain mais il ne suffit pas. Le critère décisif est la nationalité du fournisseur et la maîtrise de sa chaîne technique. Pour une entreprise qui confie des données sensibles à un service cloud, la question à poser n'est donc pas « où sont les serveurs ? » mais « qui contrôle l'exploitation et à quel droit répond-il ? ».
Cette nuance explique pourquoi le mot « souverain » est devenu un argument marketing galvaudé. Une offre peut afficher un hébergement local tout en confiant l'exploitation de ses serveurs à des équipes dépendantes d'une maison mère étrangère. Le risque d'ingérence ne disparaît alors pas. Le contrôle des clés de chiffrement constitue un autre test : si le fournisseur détient seul les clés et reste soumis à une juridiction extérieure à l'Europe la confidentialité des données repose sur un acte de foi.
Conseil d'expert Demandez à tout fournisseur trois justificatifs : le pays du siège social et de la maîtrise du capital, la liste des sous-traitants ayant un accès administrateur et l'existence d'une qualification SecNumCloud. Un « héberger en France n'est pas suffisant » vaut aussi bien pour un cloud public que pour une offre de cloud privé.
Cloud souverain strict, cloud de confiance, cloud hybride : les trois modèles
Trois modèles coexistent sur le marché français. Le cloud souverain strict repose sur une entreprise française qui possède et exploite toute l'infrastructure sans dépendre d'une technologie soumise à une loi extraterritoriale. Le cloud de confiance s'appuie sur le référentiel SecNumCloud de l'ANSSI : il peut s'appuyer sur une technologie étrangère à condition que l'exploitation reste confiée à une entité française indépendante. Le cloud hybride place une interface française sur l'infrastructure d'un hyperscaler américain. Il maximise les fonctionnalités mais conserve une dépendance technologique et un risque juridique résiduel.
| Critère | Cloud souverain strict | Cloud de confiance | Cloud hybride |
|---|---|---|---|
| Contrôle juridique | Entité française ou européenne | Entité française indépendante | Groupe américain en dernier ressort |
| Exposition au CLOUD Act | Nulle | Écartée par la qualification | Résiduelle |
| Dépendance technologique | Faible | Moyenne | Forte |
| Richesse du catalogue | Plus restreinte | Large | Très large |
| Qualification type | SecNumCloud | SecNumCloud | Certifications généralistes |
| Profil d'usage | Données les plus sensibles | Secteur public et régulé | Données courantes |
Retenez la logique de lecture : plus le contrôle juridique est total, plus le catalogue de services se resserre. Le choix entre cloud souverain strict, cloud de confiance et cloud hybride est donc un arbitrage de risque et non une hiérarchie de qualité.
Quels enjeux pour une entreprise ou une administration ?
Les enjeux du cloud souverain sont d'abord juridiques. Une organisation qui héberge des données sensibles chez un fournisseur exposé au droit américain accepte un risque d'accès par des autorités étrangères. Ils sont ensuite opérationnels : la continuité de service et la réversibilité dépendent de la solidité du contrat. Ils sont enfin stratégiques puisque la dépendance à un seul acteur fragilise la négociation. Pour une banque ou une assurance, la protection des pièces d'identité et des relevés bancaires s'ajoute à ces trois points. Pour une administration, c'est la confiance des usagers qui est en jeu.
Le sujet touche aussi la résilience. Une panne ou une décision politique à l'étranger peut interrompre un service critique si l'organisation n'a pas prévu d'alternative. Les projets de transformation numérique intègrent donc désormais la question de la juridiction applicable dès la phase de cadrage et non en fin de projet. La cybersécurité, la confidentialité des échanges et la capacité à prouver ses choix devant un auditeur forment le socle de cette approche.
Cadre réglementaire : du CLOUD Act à l'arrêté SecNumCloud d'août 2026
Le CLOUD Act et l'exposition aux lois extraterritoriales
Le CLOUD Act, adopté le 23 mars 2018, permet aux autorités américaines d'exiger l'accès aux données détenues par une entreprise américaine, quel que soit le pays de stockage. Un fournisseur cloud américain reste donc concerné même avec un datacenter en France. Le Patriot Act et la section 702 du FISA prolongent cette logique de portée extraterritoriale. Le sujet détaillé fait l'objet de notre guide sur l'hébergement des données en France. Retenez ici l'essentiel : la souveraineté d'un cloud se mesure d'abord à son exposition au droit américain.
Le référentiel SecNumCloud et ses 360 exigences
SecNumCloud est la qualification délivrée par l'ANSSI, l'Agence nationale de la sécurité des systèmes d'information, aux prestataires de cloud. Elle réunit plus de 360 exigences sur la sécurité technique, la gouvernance, la gestion des accès et la conformité. Sa version 3.2 ajoute des critères d'immunité face aux législations extra-européennes : le prestataire doit avoir son siège dans l'Union européenne et conserver un contrôle exclusif sur les données. La certification ISO 27001 reste utile mais ne couvre pas cette dimension juridique.
La qualification suit un cycle de vie précis : audit de conformité par un prestataire agréé puis décision de l'ANSSI et contrôle de maintien. Elle porte sur un périmètre défini, par exemple une offre IaaS ou un service géré. Elle ne couvre pas l'ensemble des activités d'une entreprise. Lisez toujours le certificat pour savoir ce qui est réellement couvert par la certification SecNumCloud : un fournisseur peut être qualifié sur un service et ne pas l'être sur un autre.
Le saviez-vous ? SecNumCloud réunit plus de 360 exigences (Silicon.fr, 2026). Une qualification SecNumCloud atteste d'un haut niveau de sécurité et d'une protection contre les lois extra-européennes, ce qu'une certification ISO 27001 ne garantit pas seule.
L'arrêté du 12 août 2026 : ce qui devient obligatoire
L'arrêté du 12 août 2026, entré en vigueur le 22 août 2026, transforme le référentiel en obligation légale. Les administrations de l'État, leurs opérateurs et six groupements d'intérêt public désignés par décret d'avril 2026 doivent recourir à des prestataires qualifiés SecNumCloud lorsqu'ils traitent des données d'une sensibilité particulière (Silicon.fr). La définition est cumulative : la donnée relève d'un secret protégé par la loi ou d'une mission essentielle de l'État et sa compromission menace l'ordre public ou la sécurité. Les hôpitaux et les collectivités restent hors du champ obligatoire. Pour le secteur privé, l'arrêté ne crée aucune obligation directe mais fixe un repère d'achat.
Ce repère compte pourtant. Les grandes organisations du secteur privé qui travaillent pour l'État ou qui traitent des données de santé calquent déjà leurs cahiers des charges sur cette qualification. Les directions juridiques demandent à leurs fournisseurs d'indiquer la mise en œuvre concrète de ces exigences. Anticiper l'arrêté évite de renégocier un contrat dans l'urgence.
La doctrine « cloud au centre » et la commande publique
La doctrine cloud au centre, instaurée en 2021, rend le recours au cloud obligatoire pour tout nouveau projet numérique de l'État. Le bilan publié le 26 mars 2026 chiffre l'élan : 84 millions d'euros de commandes cloud en hausse de 62 % sur 2024 et 847 projets actifs. Environ 70 % des commandes vont à des fournisseurs européens (numerique.gouv.fr). La Plateforme des données de santé doit migrer vers un cloud de confiance d'ici 2027. La commande publique tire ainsi l'offre française et européenne.
Cette dynamique profite à des offres comme celles d'Orange Business ou de Sopra Steria qui accompagnent les administrations dans leur migration. Elle encourage aussi les éditeurs de logiciels à déployer leurs applications sur des infrastructures qualifiées afin de rester éligibles aux marchés publics.
Le RGPD et la protection des données personnelles
Le RGPD n'interdit pas de stocker des données hors de France. Il encadre les transferts hors Union européenne par des garanties appropriées. Choisir un cloud souverain simplifie la démonstration de conformité puisque la protection des données personnelles découle de l'infrastructure choisie. Pour les secteurs régulés comme la banque et l'assurance, cette information pèse dans les audits de conformité et dans les contrôles de la CNIL.
Un exemple concret : un établissement de crédit qui externalise l'analyse de relevés bancaires reste responsable du traitement au sens du RGPD. Il doit donc documenter l'hébergement, les sous-traitants et la durée de conservation. Un cloud souverain ne remplace pas cette documentation mais il la rend plus simple à établir et à défendre.
Panorama des acteurs du cloud souverain en France
Les fournisseurs qualifiés ou candidats à la qualification
La liste des offres qualifiées SecNumCloud évolue vite. Selon Silicon.fr, une dizaine d'offres sont actives en 2026 dont celles d'OVHcloud, Outscale, Scaleway et S3NS. Le communiqué de l'État du 26 mars 2026 présentait alors S3NS comme qualifiée et OVHcloud, Bleu, Scaleway et NumSpot comme candidates. Vérifiez donc la liste officielle publiée par l'ANSSI avant tout achat. Parmi les acteurs français cités par le marché :
- OVHcloud : infrastructure cloud à grande échelle en Europe
- Outscale : IaaS compatible avec les API d'AWS
- Scaleway : plateforme cloud public orientée développeurs
- Cloud Temple : cloud souverain pour les secteurs régulés
- Clever Cloud : PaaS qui prend en charge le déploiement d'applications
- NumSpot : offre de cloud de confiance pour le secteur public
Cette liste n'est pas un classement. Chaque acteur répond à un besoin différent : stockage objet pour l'un et plateforme managée pour l'autre. Certains proposent du bare metal pour des charges de travail très sensibles. D'autres misent sur le cloud native et l'open source pour faciliter la portabilité des applications. Les principaux critères de sélection sont le niveau de qualification et la richesse du catalogue.
IaaS, PaaS, SaaS : à quel étage la souveraineté se joue
L'IaaS fournit des ressources brutes : machines virtuelles, stockage et réseau. Le PaaS prend en charge le déploiement et la supervision d'une application. Le SaaS livre une application finie. La souveraineté s'évalue à chaque étage. Un SaaS hébergé sur une infrastructure souveraine hérite de ses garanties à condition que son éditeur ne dépende pas d'un sous-traitant soumis à une loi étrangère. Interrogez donc l'éditeur autant que l'hébergeur : c'est la chaîne complète qui détermine la protection des données.
Les coentreprises avec des hyperscalers américains
Deux offres associent un groupe français à un hyperscaler américain. Bleu réunit Orange et Capgemini autour de la technologie Microsoft Azure. S3NS rassemble Thales et Google Cloud. Leur logique est de licencier la technologie américaine à une entité française qui l'exploite de manière indépendante. Ces offres donnent accès à un catalogue étendu de services cloud mais déplacent le débat : la dépendance technologique demeure même si le contrôle juridique est français. Le choix dépend de la sensibilité de vos données.
Les partisans de ces coentreprises y voient une solution pragmatique pour accéder à des services avancés comme le machine learning ou les grandes bases de données avec une protection juridique renforcée. Leurs détracteurs soulignent que la technologie reste fournie par un acteur américain. Les deux positions se défendent : tout dépend de l'équilibre que vous cherchez entre fonctionnalités et indépendance.
Un marché européen encore minoritaire
Les hyperscalers américains détiennent environ 70 % du marché européen du cloud alors que les fournisseurs européens pèsent environ 15 % d'un marché de 61 milliards d'euros (Synergy Research Group 2024, relayé par Aquaray). Cet écart explique la vigueur de la commande publique et des plans d'investissement. Il rappelle aussi qu'un fournisseur souverain ne propose pas toujours l'étendue du catalogue d'un hyperscaler. Mesurez vos besoins réels avant de trancher.
Les Gafam restent aussi les principaux partenaires de nombreuses entreprises françaises pour la messagerie ou l'analyse de données. Un cloud souverain s'inscrit donc plus souvent dans une architecture mixte que dans un remplacement total. La stratégie réaliste consiste à classer les usages par sensibilité puis à placer chaque charge de travail sur l'environnement qui lui correspond.
Comment choisir son fournisseur de cloud souverain ?
Les critères à vérifier avant de signer
Avant de choisir une offre, vérifiez six points :
- la qualification SecNumCloud et son périmètre exact
- le siège social et la répartition du capital du fournisseur
- la localisation des données et des équipes d'administration
- la réversibilité contractuelle et les formats de sortie des données
- le niveau de support et l'engagement de disponibilité
- les audits possibles par le client ou par un tiers
Une offre qui répond à ces six critères réduit l'incertitude juridique et technique. Écartez toute proposition qui se contente d'afficher « hébergé en France ».
Demandez aussi des preuves : certificat de qualification, attestation de siège et liste des sous-traitants. Une organisation sérieuse les fournit sans délai. Évaluez également la solution de bout en bout : sauvegarde et chiffrement des données au repos et en transit. Pour un projet de grande ampleur lancez un pilote avant de généraliser.
Quel niveau de souveraineté pour quelles données ?
Toutes les données ne demandent pas le même niveau de souveraineté. Un registre de patients ou un dossier de crédit appelle un cloud de confiance ou strict. Un site vitrine accepte un cloud hybride. Pour situer votre besoin, répondez à ce test de cinq questions : il oriente vers le modèle adapté selon la sensibilité des données, le secteur et le niveau de risque.
Le résultat donne un point de départ et non une décision définitive. Il vous aide à ouvrir la discussion avec votre direction des systèmes d'information et votre DPO.
Les avantages concrets du cloud souverain
Le cloud souverain apporte quatre avantages. La protection juridique écarte l'accès d'autorités étrangères. La conformité simplifie les audits RGPD et sectoriels. La sécurité s'appuie sur des exigences vérifiées par l'ANSSI. La performance reste solide quand l'infrastructure n'est pas partagée avec des clouds publics et que les données restent proches des utilisateurs. Pour une entreprise, l'avantage se mesure en risque évité et en temps de préparation d'un audit.
Dans le secteur de la santé ou de la finance, la protection des données sensibles est une condition d'exercice. Le cloud souverain permet de répondre aux exigences réglementaires avec un haut niveau de sécurité tout en conservant une capacité d'innovation. Il constitue aussi un argument de confiance auprès des clients et des partenaires.
Conseil d'expert Chiffrez le coût d'un incident de conformité avant de comparer les tarifs. Un cloud souverain plus cher à l'unité coûte souvent moins qu'une exposition juridique sur des données sensibles.
Limites, coûts et réversibilité à anticiper
Le cloud souverain a des limites. Le catalogue de services est souvent plus restreint que celui d'un hyperscaler et certaines briques d'intelligence artificielle manquent encore. Le coût dépend du niveau de qualification visé. La migration demande un plan : prévoyez la réversibilité dès la signature avec des formats ouverts et un calendrier de sortie. Un fournisseur transparent sur ces points mérite davantage de confiance qu'un fournisseur qui promet tout.
Gardez enfin une approche progressive. Commencez par les applications les plus sensibles puis étendez le périmètre selon les retours d'expérience. Un cloud souverain réussi résulte d'une stratégie claire et d'un partenaire capable d'accompagner la montée en charge.
Skapánê : une IA documentaire hébergée en France, sans rétention
Hébergement en France et zero data retention
Skapánê est un éditeur français d'hyper-automatisation, basé à Lille. Nos solutions fonctionnent en mode SaaS avec un cloud souverain : hébergement en France et RGPD natif. Notre principe de zero data retention garantit qu'aucune donnée client n'est stockée de notre côté. Pour un décideur, cela réduit la surface d'exposition : la donnée traitée n'est pas conservée par l'éditeur.
Ce que traitent IDP et IPA by Skapánê
Le module IDP by Skapánê (Intelligent Document Processing) reconnaît plus de 350 types de documents : relevés bancaires, bulletins de salaire, justificatifs de domicile, titres d'identité et tableaux d'amortissement. Le module IPA by Skapánê (Intelligent Process Automation) orchestre ensuite le dossier : extraction, contrôle de cohérence, détection de fraude et relance. Ces données sont parmi les plus sensibles d'une banque ou d'un assureur. Vos équipes conservent la maîtrise des décisions.
Cette automatisation de bout en bout s'adapte aux métiers de la banque de détail, du courtage en crédit et de l'assurance. Elle traite les dossiers en quelques secondes et alerte vos équipes en cas d'incohérence. L'intégration passe par une API documentée sans projet informatique lourd. La transformation du back-office reste ainsi compatible avec les exigences de confidentialité de votre organisation.
Les questions à poser à tout éditeur SaaS sur son hébergement
Avant d'acheter un SaaS d'intelligence artificielle, posez ces cinq questions à l'éditeur :
- Où les données sont-elles traitées et par quel hébergeur ?
- Quelle qualification ou certification couvre cet hébergeur ?
- L'éditeur conserve-t-il les documents après traitement ?
- Quels sous-traitants ont un accès aux données ?
- Que devient le contrat en cas de sortie ?
Posez ces mêmes questions à Skapánê : notre équipe y répond lors d'un échange. Demander une démo ou discuter avec un expert
FAQ
Quels sont les acteurs du cloud souverain en France ?
Parmi les fournisseurs cités figurent OVHcloud, Outscale, Scaleway, Cloud Temple, Clever Cloud et NumSpot. Les coentreprises Bleu et S3NS s'ajoutent à la liste. Le périmètre des offres qualifiées SecNumCloud évolue : consultez la liste de l'ANSSI avant de choisir.
Comment garantir la sécurité des données sensibles ?
Choisissez un fournisseur qualifié SecNumCloud et vérifiez son siège social. Chiffrez les données et limitez les accès administrateurs. Exigez une clause de réversibilité. Privilégiez un éditeur sans rétention des données lorsque vous utilisez un SaaS.
Qu'est-ce que le cloud souverain ?
Le cloud souverain est une infrastructure cloud dont les données et l'exploitation relèvent d'un cadre juridique maîtrisé. Il protège les données des lois étrangères comme le CLOUD Act. Il suppose un fournisseur de droit européen et un contrôle technique clair.
Quels sont les enjeux du cloud souverain ?
Les enjeux sont juridiques avec la protection contre les lois extraterritoriales. Ils sont aussi stratégiques avec la réduction de la dépendance aux hyperscalers. Ils touchent enfin la conformité : RGPD pour les entreprises et SecNumCloud pour le secteur public.
Comment choisir un fournisseur de cloud souverain ?
Vérifiez la qualification SecNumCloud et son périmètre. Contrôlez le siège et le capital du fournisseur. Comparez les services du catalogue avec vos besoins. Exigez la réversibilité. Classez vos données par sensibilité pour décider entre cloud strict et cloud de confiance.
Quels sont les avantages du cloud souverain ?
Le cloud souverain apporte une protection juridique contre l'accès étranger. Il simplifie la conformité RGPD et sectorielle. Il offre une sécurité validée par l'ANSSI. Il maintient de bonnes performances grâce à la proximité des données et à une infrastructure dédiée.
Quelle est la réglementation sur le cloud souverain ?
Le référentiel SecNumCloud de l'ANSSI fixe plus de 360 exigences. L'arrêté du 12 août 2026 rend la qualification obligatoire pour les données sensibles de l'État. Le RGPD encadre les transferts hors Union européenne pour toutes les entreprises.
Publié le 5 octobre 2026. Contenu vérifié et mis à jour par l'équipe Skapánê.
À lire également
Souveraineté
Hébergement des données en France : CNIL, RGPD et solution IA souveraine
Anticipez les obligations RGPD et CLOUD Act sur l'hébergement des données en France grâce à une IA documentaire sans rétention de données.
14 min
Automatisation
Les applications de l'hyperautomatisation : où commencer dans vos processus métiers
Identifiez les hyperautomation applications à lancer en premier : 7 cas d'usage, schéma de bout en bout et diagnostic de priorisation.
17 min
Banque & crédit
Constituer un dossier de prêt immobilier sans pièce manquante
Préparez un dossier pour crédit immobilier complet : pièces par profil, contrôles de la banque, fraude et étapes jusqu'à l'offre.
12 min